Drohungen im Namen des IS an Frauen amerikanischer Offiziere, der Blackout bei TV5 Monde, Leaks gegen die WADA und die Demokratische Partei… Hinter allem steht derselbe Name: APT28, verbunden mit dem russischen Militärgeheimdienst.
Die Frau eines amerikanischen Obersts, der jahrelang in Afghanistan und im Irak gedient hatte, ist schockiert über eine Drohnachricht, die ihr das „CyberCaliphate“ aufs Handy geschickt hat.
„Wir sind dir viel näher, als du denkst. Wir kennen dich, deine Kinder und deinen Mann.“
Sofort ruft sie ihren Mann und ihre Freundinnen an und erfährt, dass die Nachricht gleichzeitig auch an die Frauen von vier weiteren Offizieren ging. Wie die anderen Offiziersfrauen war auch die Frau des Obersts, die die Drohung erhielt, in den sozialen Medien und in gemeinnützigen Projekten sehr präsent.
Wer auch immer den Offiziersfrauen drohte, die Websites betrieben, Bücher schrieben, in den sozialen Medien aktiv waren und Hilfsnetzwerke für Soldaten und ihre Familien organisierten, war sicher, dass der Vorfall bald in den Nachrichten sein würde. Zeitgleich wurden über mehrere unter demselben Namen gekaperte Twitter-Konten Botschaften an die amerikanischen Medien verbreitet, die von der Stärke des IS im Land und der Islamfeindlichkeit amerikanischer Soldaten handelten.
Der Täter, APT28 (Fancy Bear), tauchte kurz darauf in Frankreich auf. Der französische Fernsehsender TV5 Monde wurde gehackt und konnte den Sendebetrieb erst Stunden später wieder aufnehmen. Das Logo und die religiösen Botschaften, die nach dem Angriff auf der Website des Senders erschienen, glichen denen, mit denen die Offiziersfrauen in Amerika konfrontiert worden waren. Nach Einschätzung französischer und amerikanischer Experten wollte APT28 die Spannungen verschärfen und den Radikalismus in den Schlagzeilen halten.
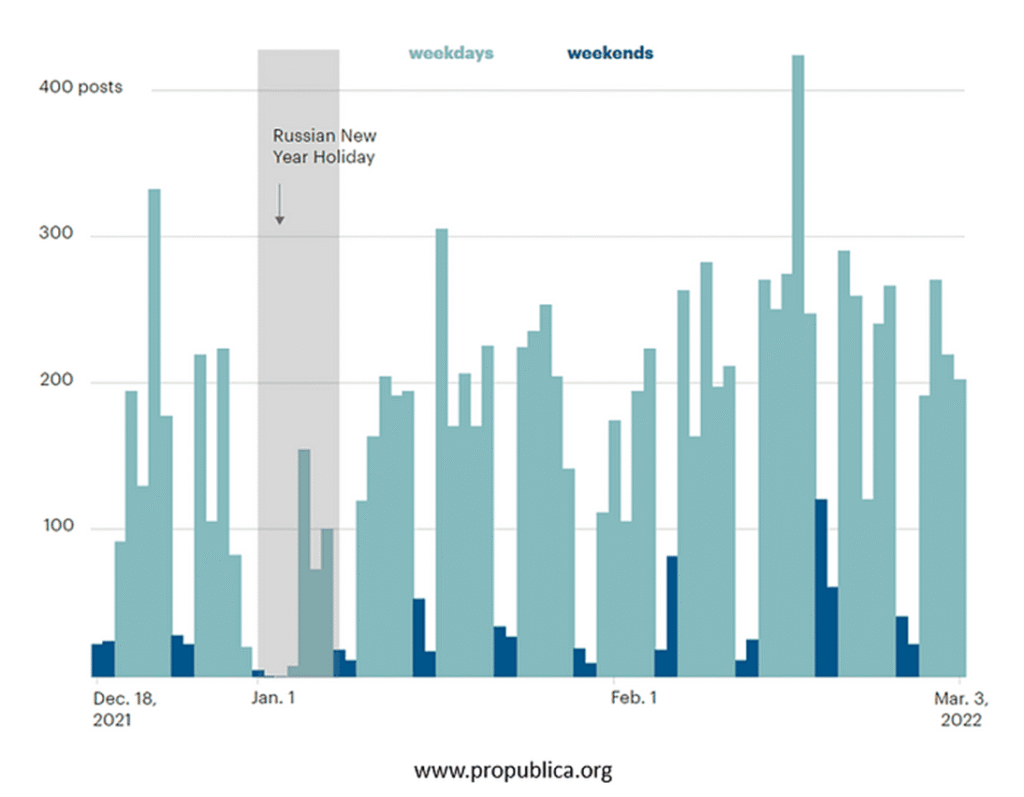
Ein interessantes Detail aus den Ermittlungen erinnerte an die russische Trollfabrik, in der staatlich unterstützte Hacker organisiert waren. Laut Experten zeigte die Übereinstimmung der Angriffszeiten mit den Bürozeiten in Russland, dass man es eher mit Staatsbediensteten zu tun hatte als mit Cyberkriminellen, die Sicherheitsexperten mitten in der Nacht den Schlaf rauben.
APT28 beteiligte sich an Russlands hybridem Krieg, indem es die Frauen amerikanischer Offiziere angriff. Ziel war es, den Eindruck zu erwecken, der IS sei sehr stark und die Islamfeindlichkeit im Westen nehme zu.
Was ist eine APT?
APT (Advanced Persistent Threat) ist ein Begriff für Angriffe, die darauf abzielen, in Computersysteme einzudringen und Informationen zu stehlen. APTs sind meist staatlich unterstützt, ausgeklügelt, langfristig angelegt und zielgerichtet.
APT28 (Fancy Bear) ist eine Hackergruppe, die sich ganz der Störung Amerikas und Europas verschrieben hat. Sie schaltet sich ein, sobald russische Interessen Schaden nehmen, und beschäftigt sich in ihrer freien Zeit mit Putins Gegnern im eigenen Land.
In den vergangenen Jahren bekam die Welt-Anti-Doping-Agentur (WADA), die das Doping russischer Sportler aufgedeckt und deren Ausschluss von den Olympischen Spielen empfohlen hatte, bald ihren Teil an Cyberangriffen ab. Die Hacker setzten beim Angriff auf die WADA zwei Taktiken ein: Einerseits schickten sie den Mitarbeitern gefälschte E-Mails, andererseits verschafften sie sich unbefugt Zugang zu einem Konto, das für die Olympischen Spiele 2016 in Rio angelegt worden war. So gelangten sie an vertrauliche medizinische Daten mehrerer Olympiasportler. Den geleakten Dokumenten zufolge wurden die legalen medizinischen Ausnahmegenehmigungen (TUE) vieler erfolgreicher Sportler, darunter auch Amerikaner, verzerrt dargestellt, um den Eindruck zu erwecken, sie hätten gedopt.
Die Demokraten und Hillary Clinton, die Putin offen kritisierte und erklärte, mit ihm niemals auszukommen, wurden über die von ihr geleiteten Komitees und über eine gefälschte E-Mail an ihren Berater John Podesta wiederholt ins Visier genommen. Bei diesen Angriffen wurden Zehntausende E-Mails gestohlen und von WikiLeaks veröffentlicht.
APT28, das mit dem russischen Geheimdienst in Verbindung gebracht wird, erhielt von Cybersicherheitsfirmen je nach Art des Angriffs verschiedene Namen. So wurde es „Pawn Storm“ (Bauernsturm) genannt, weil ein Angriff mit zwei oder mehr Taktiken auf ein Ziel an Schach erinnert. Der gebräuchlichste Name, „Fancy Bear“, stammt von Dmitri Alperovitch, einem der Gründer des bekannten Cybersicherheitsunternehmens CrowdStrike.
Die Taktiken von APT28
APT28 hat viele komplexe Angriffe erfolgreich durchgeführt, macht Cybersicherheitsexperten seit rund 20 Jahren das Leben schwer und ist vor allem durch zwei Angriffsarten aufgefallen:
1. Gefälschte E-Mails, die gezielt auf eine bestimmte Organisation oder Person zugeschnitten sind: „Spear-Phishing“
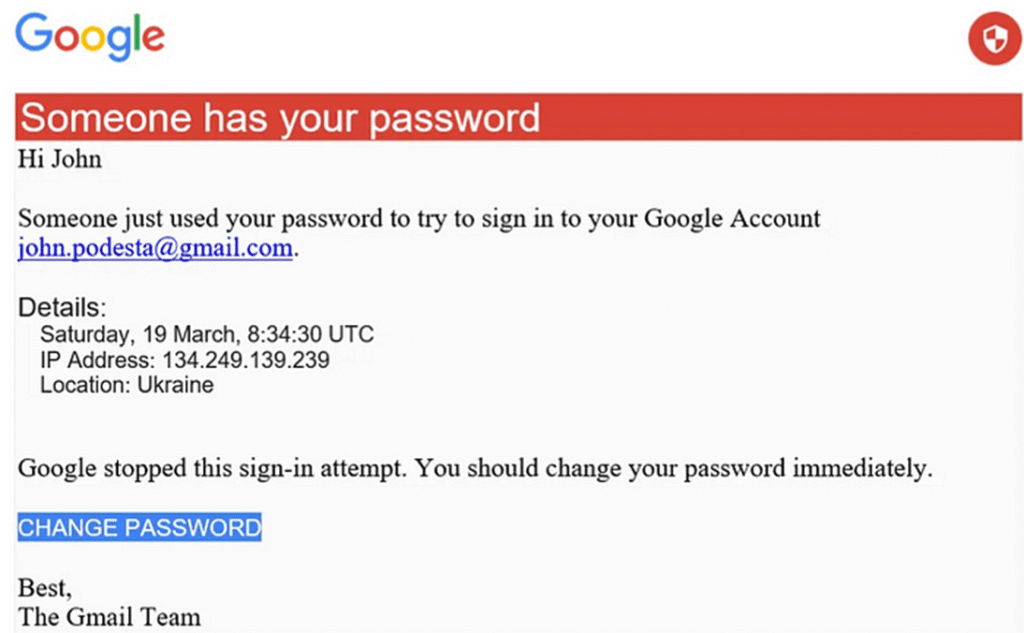
· Die Zielperson erhält eine Update-E-Mail, in der sie ihr Passwort eingeben soll, oder eine Meldung, im System, in das sie sich einloggen will, bestehe ein Sicherheitsrisiko. Gibt das Opfer sein Passwort und die anderen verlangten Daten ein, ist alles gestohlen.
Die E-Mail an Hillary Clintons Berater John Podesta forderte ihn auf, sein Google-Konto zu aktualisieren. Statt E-Mail-Adresse und Passwort einzugeben, fragte der erfahrene Politiker die IT-Sicherheitsabteilung, ob die E-Mail gefälscht sei; ein Missverständnis mit dem Sicherheitsanalysten führte jedoch dazu, dass Podesta der E-Mail vertraute und auf den Link klickte.
· Der Zielperson oder -organisation wird eine gefälschte E-Mail geschickt. Im Anhang befindet sich ein reizvolles oder für die Person bedeutsames Dokument. Wird es geöffnet, wird Schadsoftware auf dem Computer installiert.
So erweckte etwa ein Dokument, das APT28 an seine Opfer schickte, den Eindruck, ein NATO-Dokument zu sein.
2. Sammeln sensibler Informationen über gefälschte oder kompromittierte Websites: „Website-Spoofing“ und „Watering Hole“
· Eine viel besuchte Website wird gefälscht und der Link dazu an die Zielperson geschickt. Das Opfer glaubt, die gewohnte Seite aufzurufen, klickt auf den Link, und Schadsoftware wird auf seinem Computer installiert oder seine Daten werden gestohlen. Bei einem „Watering Hole“-Angriff wird dagegen eine echte, von der Zielgruppe regelmäßig besuchte Website kompromittiert und mit Schadcode präpariert. Beispiele:
o Echte Domain: standartnews.com | Gefälschte Domain: standartnevvs.com
o Echte Domain: nshq.nato.int (NATO Special Operations HQ) | Gefälschte Domain: nato.nshq.in
o Echte Domain: osce.org (Organisation für Sicherheit und Zusammenarbeit in Europa) | Gefälschte Domain: login-osce.org
APT28, das vor Jahren den Deutschen Bundestag und Merkels Christdemokraten ins Visier genommen hatte, tauchte 2023 erneut in Deutschland auf. Es griff zahlreiche E-Mail-Konten der damals regierenden Sozialdemokraten an.
Nach dem Militärstrategen Frank G. Hoffman sind hybride Kriege unkonventionelle Angriffe, die gleichzeitig mit herkömmlichen militärischen Taktiken geführt werden. Alle Staaten, allen voran Russland, sehen den modernen Krieg als allseitig (omni-directional); das heißt, sie vertreten die Auffassung, dass neben Land-, Luft- und Seeoperationen jeder Raum und jedes Konzept als Teil des Krieges betrachtet werden muss.
APT28, der Cyberarm des russischen hybriden Krieges, stand unter enger Beobachtung der Nachrichtendienste. Durch die Zusammenarbeit mehrerer Geheimdienste flog die Gruppe in den Niederlanden auf. Vier Männer, die mit einem kleinen Auto vor der Organisation für das Verbot chemischer Waffen (OVCW) parkten, um in deren Netzwerk einzudringen, wurden vom niederländischen Nachrichtendienst auf frischer Tat ertappt und des Landes verwiesen. Bei der Durchsuchung fand man zahlreiche Beweise, darunter eine Taxiquittung. Die Quittung, aufbewahrt, um die Kosten als Dienstausgabe bei der Buchhaltung abzurechnen, galt für eine Taxifahrt vom GRU-Hauptquartier zum Flughafen.
Dieser Anfängerfehler genügte, um den mystischen Nimbus von APT28 zu zerstören. Als auch die Angriffe auf die Konrad-Adenauer-Stiftung in Deutschland und die aus Macrons Wahlkampf 2017 geleakten E-Mails nicht die erhoffte Wirkung zeigten, war das Charisma von APT28 dahin.
APT28, das sich mit Cyberangriffen für den hybriden Krieg warmgelaufen hatte, wurde schnell zu einer auffälligen Bedrohung; doch Angriffe auf hochrangige Ziele und der persönliche Einsatz vor Ort führten zu Fehlern. Gegen viele APT28-Mitglieder, darunter der als „der Mann in Merkels Computer“ bekannte Hacker, wurden Haftbefehle erlassen, und das Verlassen Russlands ist für sie praktisch unmöglich geworden.
Putin kommentierte die Taten der aufgeflogenen APT28-Mitglieder mit „Warum sollte mich das kümmern?“ und bestritt erwartungsgemäß jede Verbindung zu Russland.
Quellen
- US-Justizministerium – GRU-Anklageschrift (2018) justice.gov
- ANSSI (Frankreich) – APT28-Berichte cert.ssi.gouv.fr
- MITRE ATT&CK – APT28 attack.mitre.org
- cbsnews.com cbsnews.com
- evizone.com evizone.com
- crowdstrike.com crowdstrike.com
- sturmnetz.de sturmnetz.de
- sueddeutsche.de sueddeutsche.de
- theguardian.com theguardian.com
- stamus-networks.com stamus-networks.com
- forbes.com forbes.com
- ncsc.gov.uk ncsc.gov.uk
- ncsc.gov.uk ncsc.gov.uk
- gizmodo.com gizmodo.com
- talkingpointsmemo.com talkingpointsmemo.com
- nuriacar.com nuriacar.com
- csmonitor.com csmonitor.com
- forbes.com forbes.com
- cozumpark.com cozumpark.com
- potomacinstitute.org potomacinstitute.org
- propublica.org propublica.org
- youtu.be youtu.be
- APT28: At The Center Of The Storm – Russia Strategically Evolves Its Cyber Operations, FireEye (Bericht)
Die in diesem Beitrag geäußerten Ansichten geben die Meinung der Autorin bzw. des Autors wieder, nicht notwendigerweise die Position von PUGAT. Redaktionelle Grundsätze
Monatlich · kostenlos
Kompass des Monats
Der monatliche Newsletter von PUGAT.
Weiterlesen
Die sich wandelnde Cyberbedrohungslage und die Cybersicherheitsvorschriften der EU
Allianz für Cyber-Sicherheit (ACS): Abstimmung und Koordinierung in der Cybersicherheit in Deutschland
Die Notwendigkeit der Online-Kommunikation in der Moderne
Was ist PUGAT? Eine gemeinnützige Gemeinschaft, die aus Europa unabhängige Analysen zu Sicherheit, Migration und Gesellschaft auf Türkisch, Deutsch und Englisch veröffentlicht.
Zur Startseite